動画を見る
EMA Cyber Defense System
EMAとVSTOR Vaultが記録を攻撃者の手の届かない場所に保つ仕組みを、3分足らずでご紹介します。
EMAの画面で見る
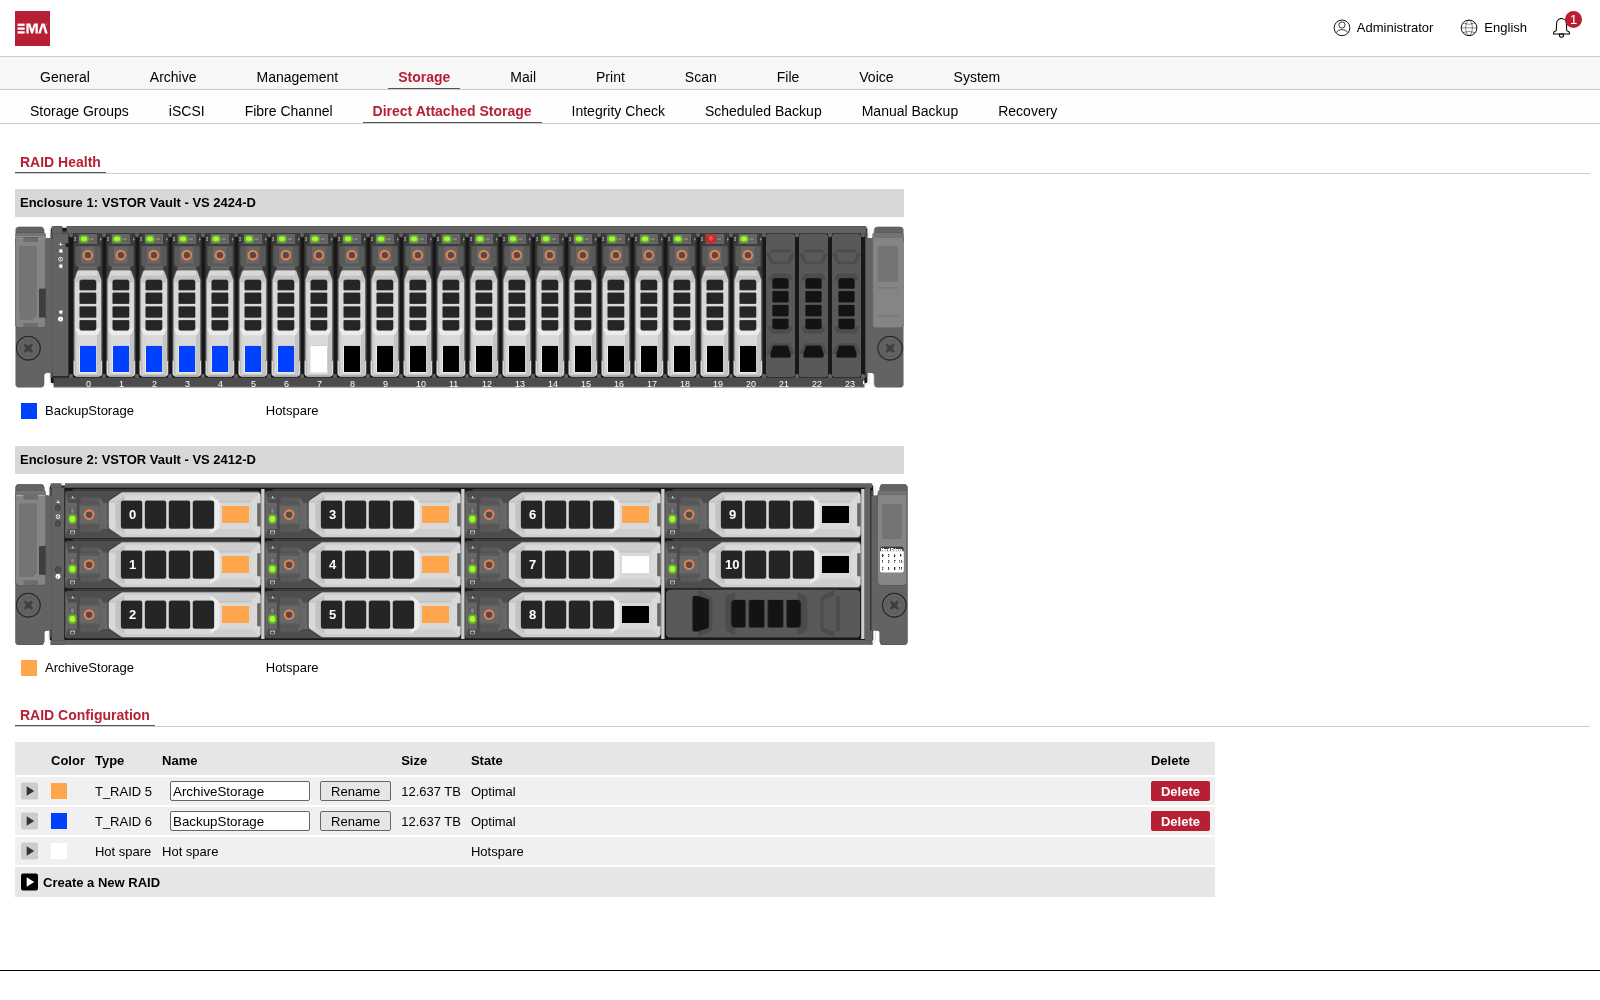
VSTOR Vaultのシェルフ2台を接続した状態の、EMAのWeb画面3ページです。
すべてのドライブを確認
EMAは、各シェルフをラックに設置されたとおりにドライブ単位で表示します。RAIDは色分けされ、状態はひと目でわかります。故障したドライブは赤で表示され、リビルド中は進捗が表示されます。ラック内でドライブを探すときは、EMAからそのドライブのランプを点滅させられます。
希望どおりの構成に
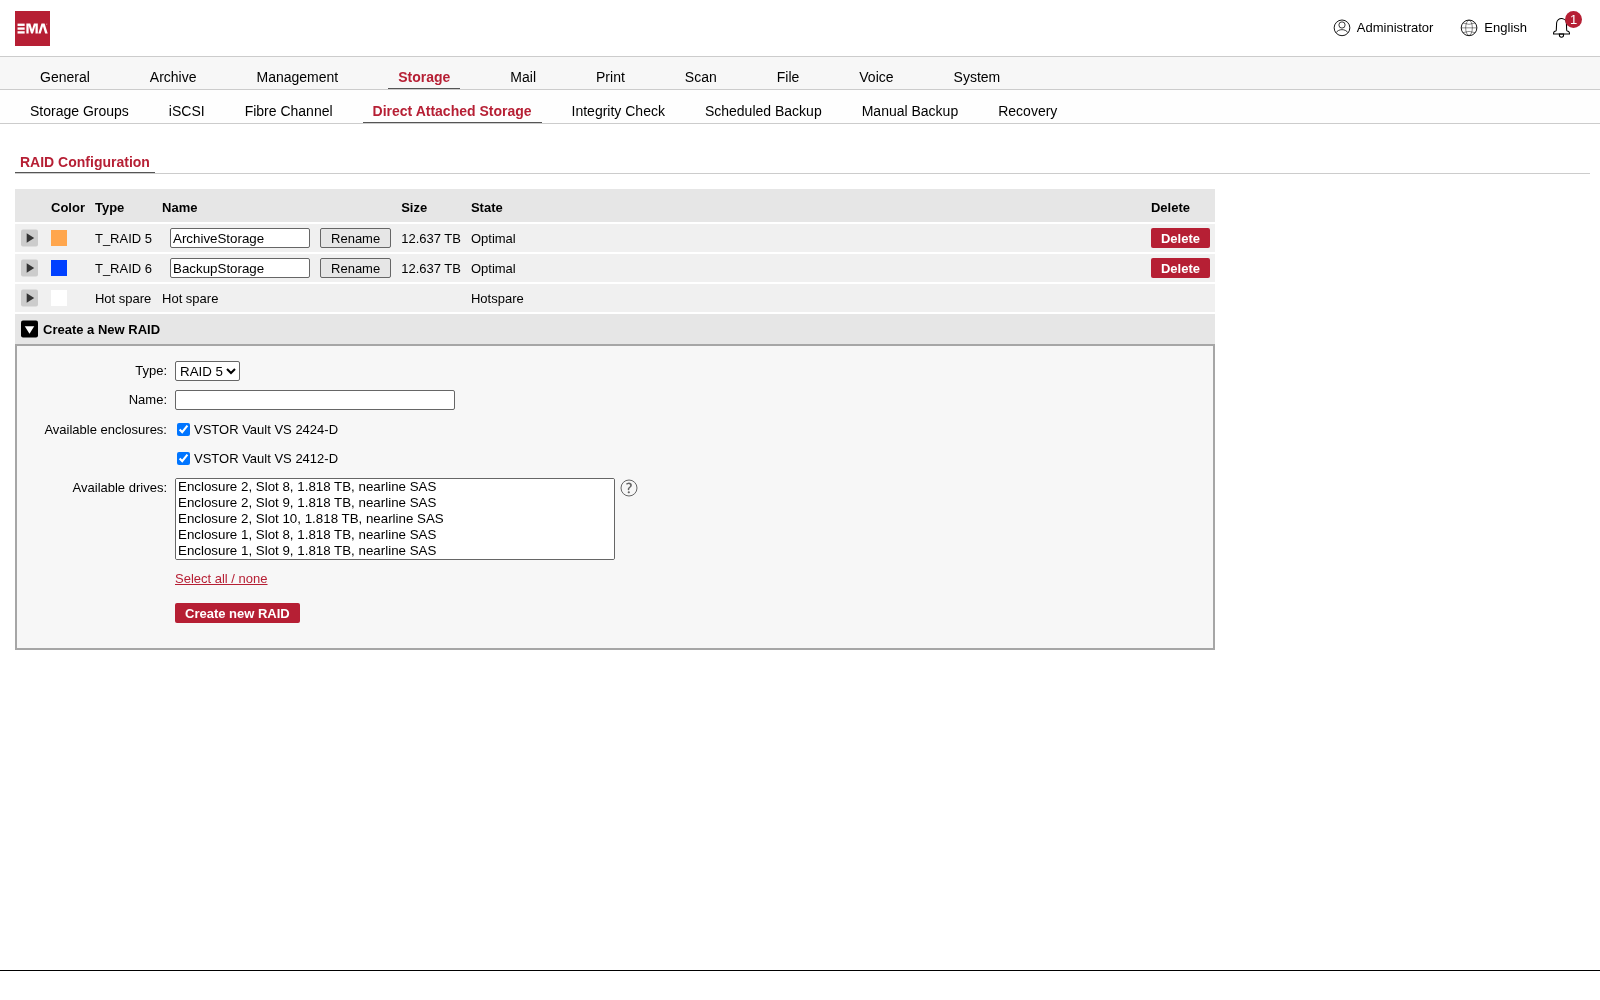
VSTOR Vaultのセットアップ時に、構成を自由に決められます。RAID 5かRAID 6を選び、ドライブが故障したときに自動で引き継ぐホットスペアドライブを指定します。リビルドはその後、自動で始まります。RAIDの構成は、後からEMAで変更できます。
必要なら二重の暗号化
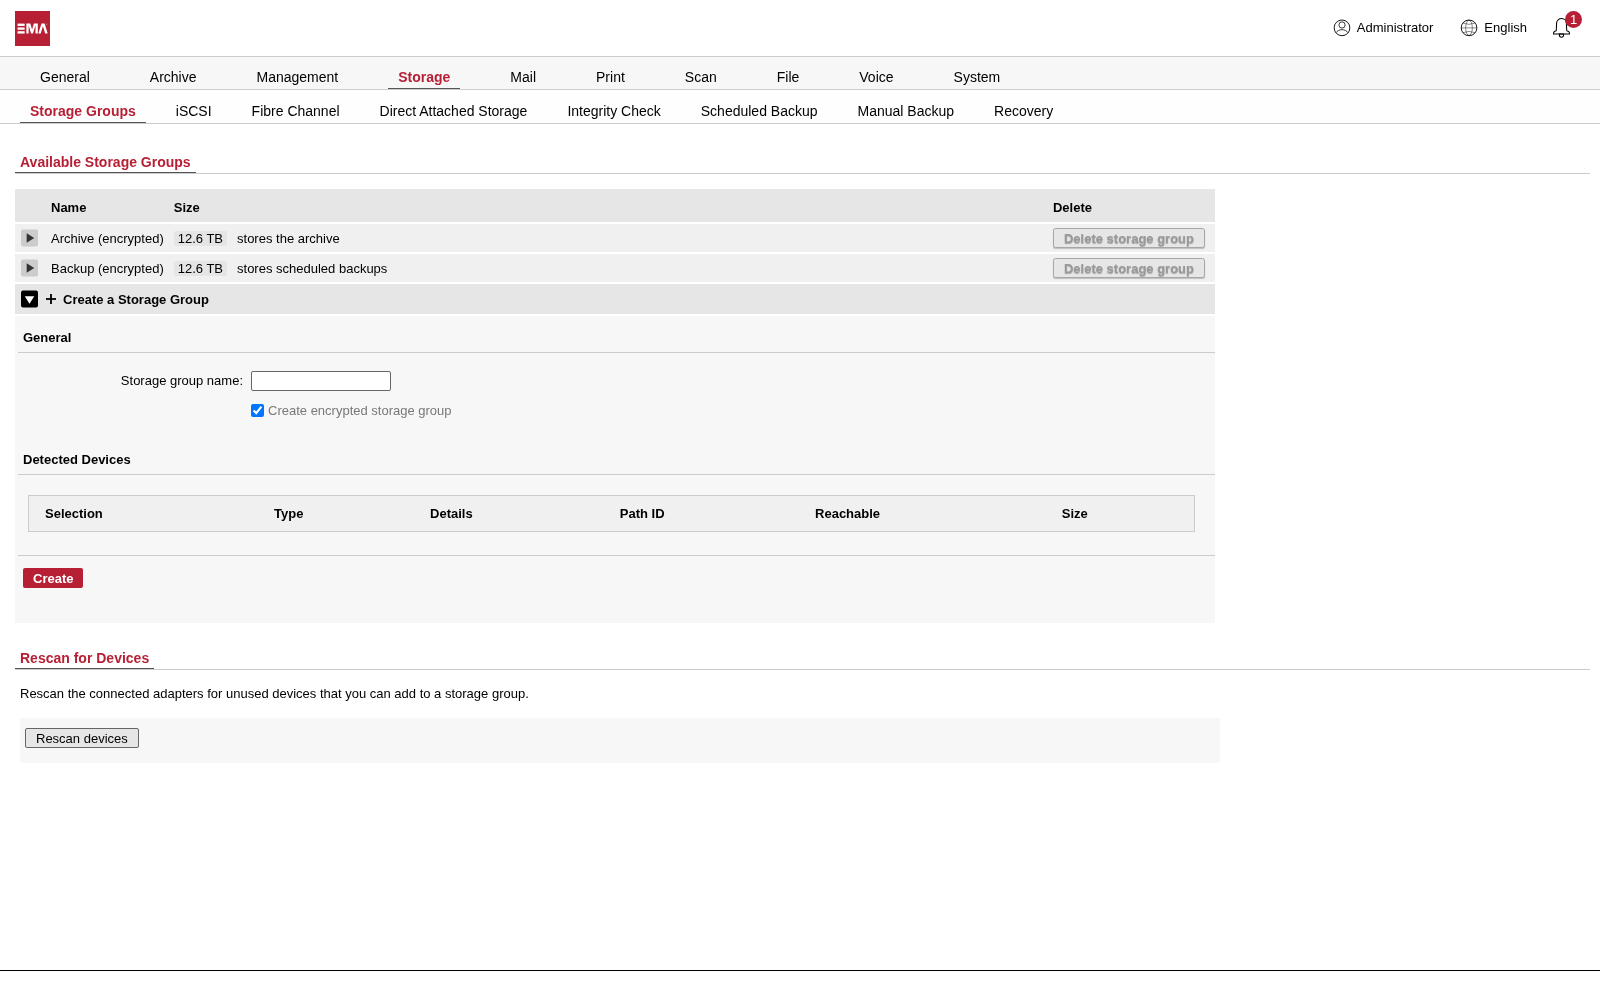
EMAのドキュメントは、すべて最初から暗号化されています。鍵はアーカイブごとに別々です。さらに、VSTOR Vault上のストレージグループを丸ごと暗号化することもできます。その鍵はEMAの中に保持され、EMAの暗号化された設定バックアップを復元すると、交換用のアーカイバーに引き継がれます。
独立したコピー
EMAは、すべてのメール、ファイル、印刷ジョブ、スキャン、通話のコピーを、メールボックスや共有フォルダーとは別に独自に保持します。
ネットワークの外に
VSTOR Vaultでは、そのコピーはアーカイバーの背後にSASケーブルで接続され、IPアドレスを持ちません。
暗号化
アーカイブごとに専用のAES-256鍵を使います。建物の外に持ち出されたドライブを手にしても、中身は使えません。
署名とチェーン化
すべてのドキュメントは、取り込んだ時点で署名されます。後からどれかが変更されれば、それがわかります。
定期的に検証
整合性チェックは、バックアップ用ストレージも含めて、すべてのデータを定期的に読み戻して確認します。
管理者は1人ではなく2人
二重承認を使えば、管理者アカウントが1つ盗まれても、それだけではアーカイブを削除もエクスポートもできません。
24時間監視
EMAは、ドライブ、電源ユニット、ファン、コントローラーのバッテリー、温度を監視します。ドライブが故障したとき、または故障しそうなときは、メールとSNMPトラップで通知され、サインインしたときにもEMAに警告が表示されます。
アーカイバー2台に、シェルフ1台または2台
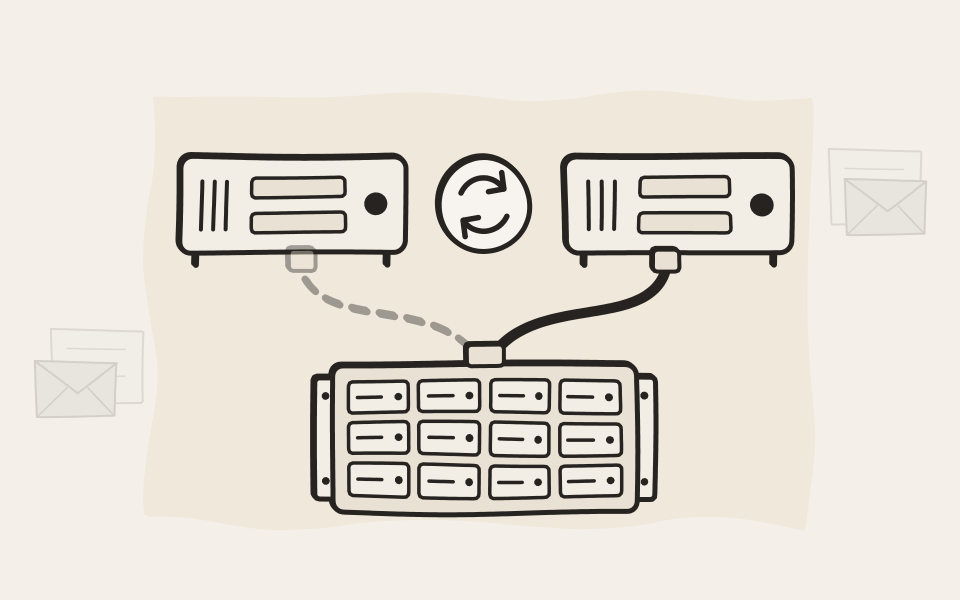
ホットスタンバイ構成のEMAでは、各アーカイバーにそれぞれVSTOR Vaultを接続し、EMAの定期バックアップで同じ状態に保てます。シェルフを1台だけ購入し、切り替えるときにケーブルをスタンバイ側へつなぎ替える方法もあります。
ランサムウェアに感染した日
翌朝も、業務を続けられます
- 1日目
ランサムウェアが
広がっても、 アーカイブは 無事 ランサムウェアはネットワーク内を移動し、到達できるものを暗号化します。メールボックス、共有フォルダー、ネットワークドライブ、そして多くの場合はバックアップも対象になります。VSTOR Vault上のアーカイブのコピーには、標的になるネットワークアドレスがありません。最初からネットワーク上に置かれていないためです。
- 2日目
業務に
影響は 出ても、 社員は 仕事を 続けられます IT部門がサーバーを再構築し、バックアップを復元している間も、社員はアーカイブを検索し、必要なメールやドキュメントを開けます。業務は続けられます。
- 3日目
元の
場所に 戻す 整合性チェックでアーカイブが損なわれていないことを確認し、失われたメールやファイルをEMAからメールボックスや共有フォルダーに戻します。
- 1週目
欠けた
部分を 補う バックアップを復元すると、抜けていたものがわかります。たとえば、バックアップ計画に入っていなかった共有フォルダーや、一緒に暗号化されてしまったバックアップです。その欠けた部分をアーカイブから補います。
- 2週目
交渉は
しない 必要なものはすべて手元にあり、業務はその間も続いていました。身代金を払う理由はありません。
仕組みに関するよくある質問
これはバックアップですか?
いいえ。バックアップを目指したものでもありません。バックアップは、サーバー、メールボックス、共有フォルダーなどのシステム全体を元の状態に戻すためのものです。アーカイブは、すべてのメールとドキュメントを署名付きで検索できる状態に保ち、保存が必要な期間保持します。役割が異なり、どちらも必要です。VSTOR VaultにはEMA自身の定期バックアップを専用のストレージグループに保存することもできますが、御社のバックアップはこれまでどおりの場所に残ります。
エアギャップなのですか?
意図的に異なる仕組みにしています。エアギャップで隔てられたシステムはどこにも接続されていないため、誰も検索できません。VSTOR VaultはEMAのアーカイバーに接続されたままなので、社員はいつでもアーカイブを検索できます。ストレージはネットワークの外にありますが、オフラインではありません。
ほかの機器からシェルフを読み取れますか?
設定で有効にした場合だけです。EMAは、このストレージを読み取り専用でパスワード保護されたネットワーク共有として公開できます。これは、交換用のアーカイバーが旧アーカイバーからアーカイブを取得するときに使います。この共有を通じてアーカイブを変更・削除することはできず、読み取れるのは暗号化されたファイルだけです。
ほかの機器からシェルフに書き込めますか?
技術的には可能ですが、実務では使いません。EMAから読み書き可能なネットワーク共有を開くこともできますが、それではシェルフを守っている仕組みそのものを手放すことになります。ほかのデータもVSTOR Vaultに置きたい場合は、当社のAPIを使ってEMAに取り込んでください。ファイルをメタデータと一緒に渡すとIDが返される、オブジェクトストレージに近い仕組みです。取り込んだデータには、アーカイブと同じ保護が適用されます。
ランサムウェアを完全に防げますか?
ランサムウェアを完全に防げる製品はなく、当社もそうは主張しません。VSTOR Vaultは、アーカイブのコピーをネットワークの外に置き、暗号化して保持します。変更があればデジタル署名でわかり、整合性チェックですべてが損なわれていないことを確認できます。さらに二重承認により、盗まれた管理者アカウント1つだけではアーカイブを削除できません。
EMA Cloudの場合は?
EMA Cloudには専用のストレージが備わっています。お客様ごとにEMAの仮想インスタンスと専用の仮想ブロックストレージを用意し、どちらもお客様ごとに暗号化しています。そのため、ランサムウェアが広がる経路となる共有ストレージはありません。VSTOR Vaultは、EMA On-Premise FlexとEMA On-Premise Classic向けの選択肢です。
自動車販売店を狙った大規模なサイバー攻撃はこれまでに何度もあり、ランサムウェアによるものもありました。業務が何週間も止まることも少なくありませんでした。そのような悪夢は何としても避けたいと考えていました。EMAなら、データを改ざんから守り、権限のない者やサイバー攻撃からまったく手の届かない状態で保存できます。
御社のアーカイブで確かめる
EMAとVSTOR Vaultを御社のネットワークにどう組み込むかをご説明し、必要なストレージ容量を一緒に検討します。