署名
何も変わっていないことの証明
EMAは、届いた時点ですべての文書に署名します。何年たっても、それがアーカイブされたときの文書そのものであることを示せます。
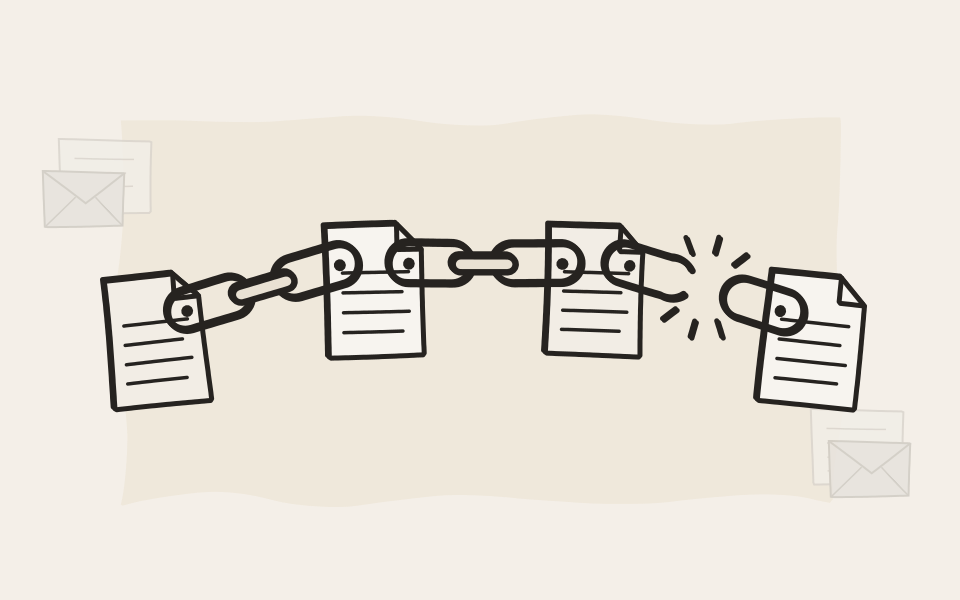
どの署名にも、ひとつ前の署名が含まれる
すべての署名には、直前の署名のフィンガープリントが含まれます。文書を1件でも変更すると、その署名は一致しなくなります。1件でも抜き取れば、チェーンに欠落が現れます。5年前の文書を誰にも気づかれずに書き換えることはできません。
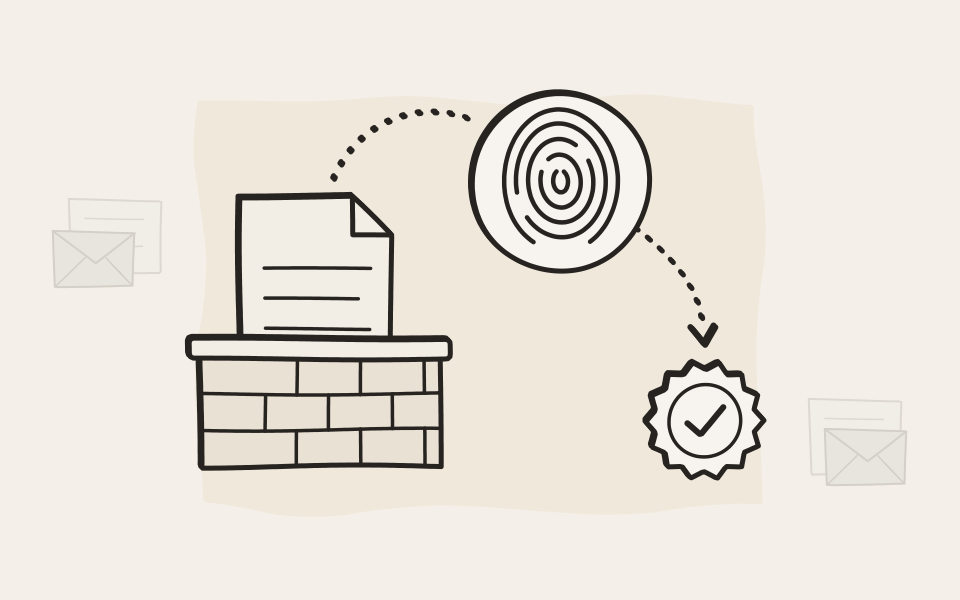
ネットワークの外に出るのはフィンガープリントだけ
文書に署名する際、EMAが当社のデジタル署名サービスに送るのは文書のフィンガープリントだけで、文書そのものは送りません。検索結果のどの文書でも署名を開けば、アーカイブされたときの文書のままかどうかがすぐにわかります。
署名を自分で確認する
検索結果の署名アイコンをクリックするだけです。
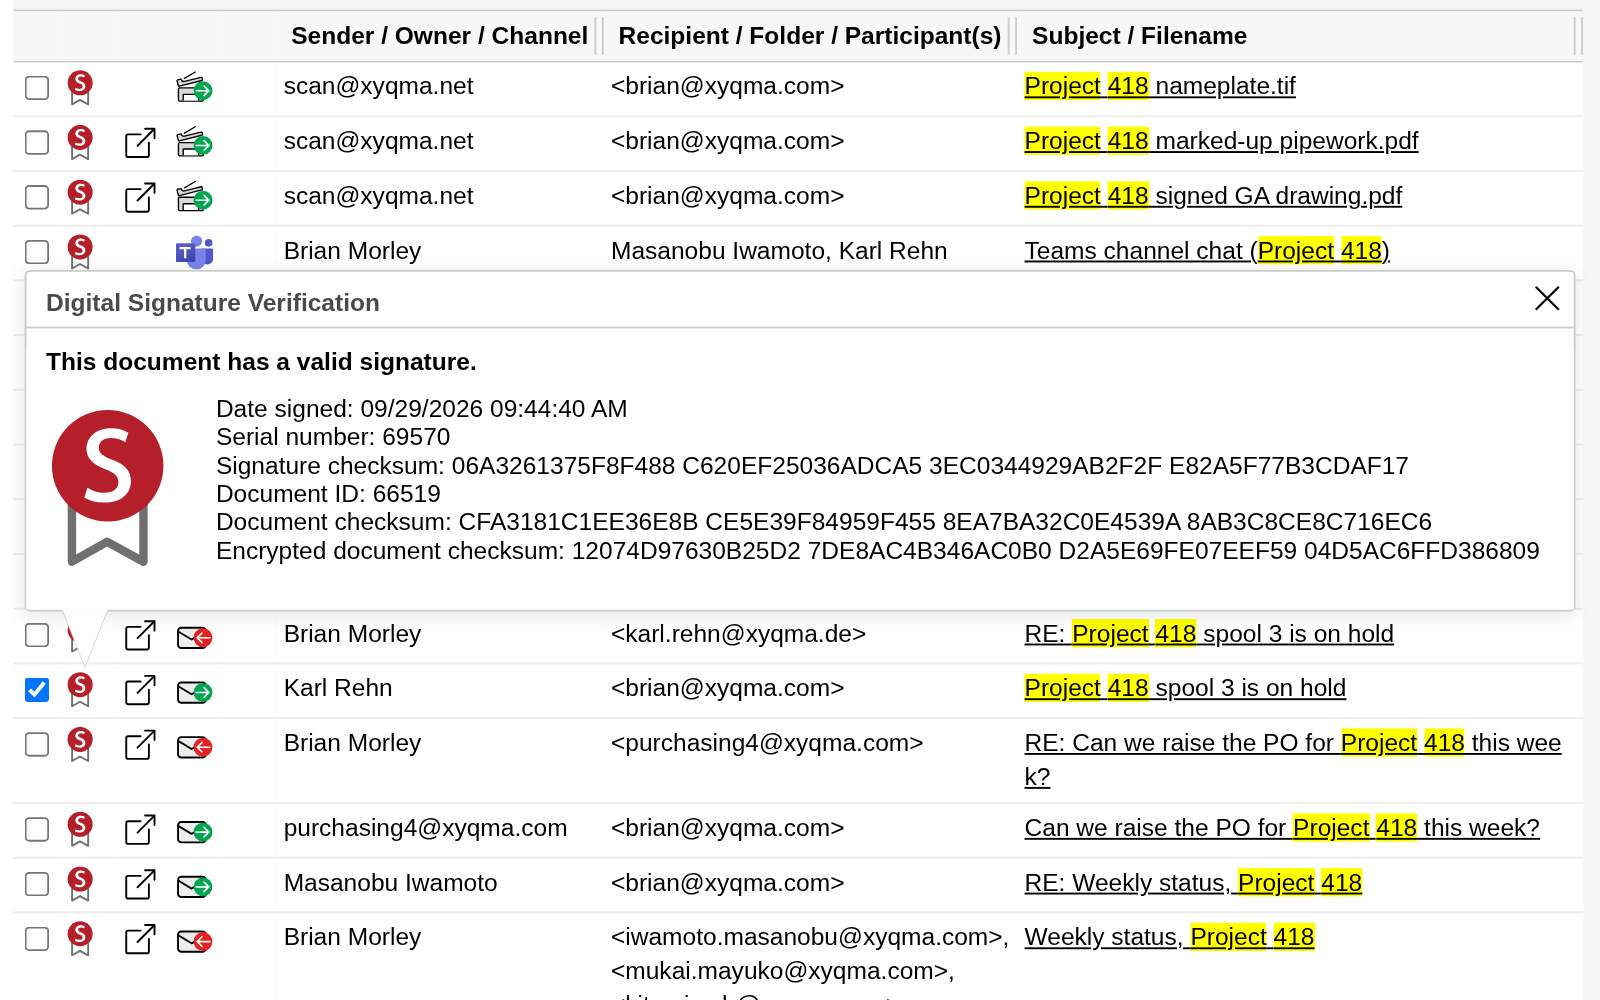
署名アイコンをクリック
EMAは、文書が届いたときに署名したフィンガープリントと文書を照合し、署名が今も有効かどうかを表示します。
- アーカイブが署名を検証し、有効と確認。
- アーカイブされた時点の文書のフィンガープリント。
ストレージ
暗号化、チェック、バックアップ
すべての文書は3つのシンプルなファイルとして保存されます。1つは文書、1つはその詳細情報、1つは署名を格納します。そのため、暗号化も確認も復元も簡単です。
アーカイブごとに専用の鍵
アーカイブファイルはAES-256で暗号化され、アーカイブごとに専用の鍵を使います。EMA On-Premiseでは、鍵はアーカイバーのTrusted Platform Moduleが保護し、電源ボタンを押した瞬間から始まる信頼の連鎖の中に置かれます。バックアップも暗号化されます。
選んだスケジュールでチェック
整合性チェックは、すべての文書とその詳細情報、署名を読み戻して確認します。必要なときに実行することも、毎日から毎年までのスケジュールで実行することもできます。バックアップストレージも確認するため、必要になる前にコピーが健全であることがわかります。
バックアップ先は御社が選べる
スケジュールに沿ってバックアップすることも、文書がアーカイブされた瞬間にEMAがバックアップストレージへコピーするよう設定することもできます。後者なら、バックアップはアーカイブと常に同じ状態に保たれます。保存先は、Windowsファイル共有、NFS、USB・iSCSI・DAS・ファイバーチャネルのディスクといったブロックストレージ、または独自のストレージを持つ別拠点の2台目のEMAから選べます。復元は、ファイルをコピーして戻すだけです。
VSTOR Vaultでバックアップを手の届かない場所に保管
EMA Cloud
1社につき1つのEMA
複数のテナントで1つのアーカイブを共有することはありません。すべてのお客様に専用のEMAと専用の鍵を用意し、日本リージョンを含め、選択したリージョンで運用します。
鍵を持つのは御社だけ
御社のEMA Cloudは他のお客様の環境から分離され、専用の鍵で暗号化されます。暗号化は常に有効です。EMAは再起動のたびに、御社がマスターキーを渡すまで待機するため、御社の関与なしに開くことはできません。日本リージョンを含め、選択したクラウドリージョンの、ISO/IEC 27001認証を取得したデータセンターで稼働し、データは冗長化して保存されます。
サポートが入れるのは、御社が扉を開けたときだけ
ドイツにある当社サポートチームが御社のEMAに接続できるのは、御社の管理者が明示的に許可した後だけです。接続できるのは上級サポートエンジニアに限られます。すべてのセッションは監査ログに記録され、アクセスは36時間後、または管理者が終了した時点で自動的に閉じます。EMA On-Premiseでも同じです。
サポートに問い合わせ
アクセス
誰が入れて、誰が何を見られるか
誰がサインインできるか、何を閲覧できるか、どの操作に2人目の管理者の承認が必要かは、御社が決めます。
今のサインイン方法をそのまま
Microsoft Entra ID、LDAP、Kerberos、OAuth 2.0、クライアント証明書に対応しています。移行中などには、複数のディレクトリを並行して運用できます。
強固なサインイン
御社のパスワードルールと、失敗が続いた場合のロックアウトを設定できます。管理者は認証アプリで、ユーザーはIDプロバイダーの2要素認証で本人確認を行います。
紛失したスマートフォンも無害なまま
EMA独自のモバイルデバイス管理で、EMAアプリを使うすべてのスマートフォンを登録します。紛失した端末はワンクリックでブロックでき、新しい端末は管理者の承認後にだけ利用を許可することもできます。
見られるのは自分の分だけ
ユーザーが見られるのは自分のアーカイブです。アシスタントやチームには、代理アクセス、Active Directoryグループ、またはExchangeですでに設定している権限によって、より広い範囲を許可できます。
管理者の単独操作を防ぐ
二重承認を使うと、エクスポート、削除、検索、設定変更のそれぞれについて、2つのグループの管理者2人による承認を必須にできます。このルールを再び無効にできるのも、2人がそろったときだけです。
うっかり消えることはない
何を、いつ、誰が削除できるかは御社が決めます。保存済みの検索に基づくポリシー、またはアーカイブ日で指定できます。最低保存期間の設定が常に優先されます。
正規の更新だけ
ファームウェアの更新にはすべて当社が署名しており、EMAは検証できた更新だけをインストールします。それ以外のものはEMAにインストールできず、オペレーティングシステムへの管理者アクセスもありません。
監査ログ
誰が何をしたかの証明
署名は、文書が変更されていないことを証明します。監査ログは、各自が文書に対して何をしたかを証明し、同じ方法で署名されます。
誰が何をしたかを確認する
監査ログは、人、ケース、文書、日付で絞り込めます。
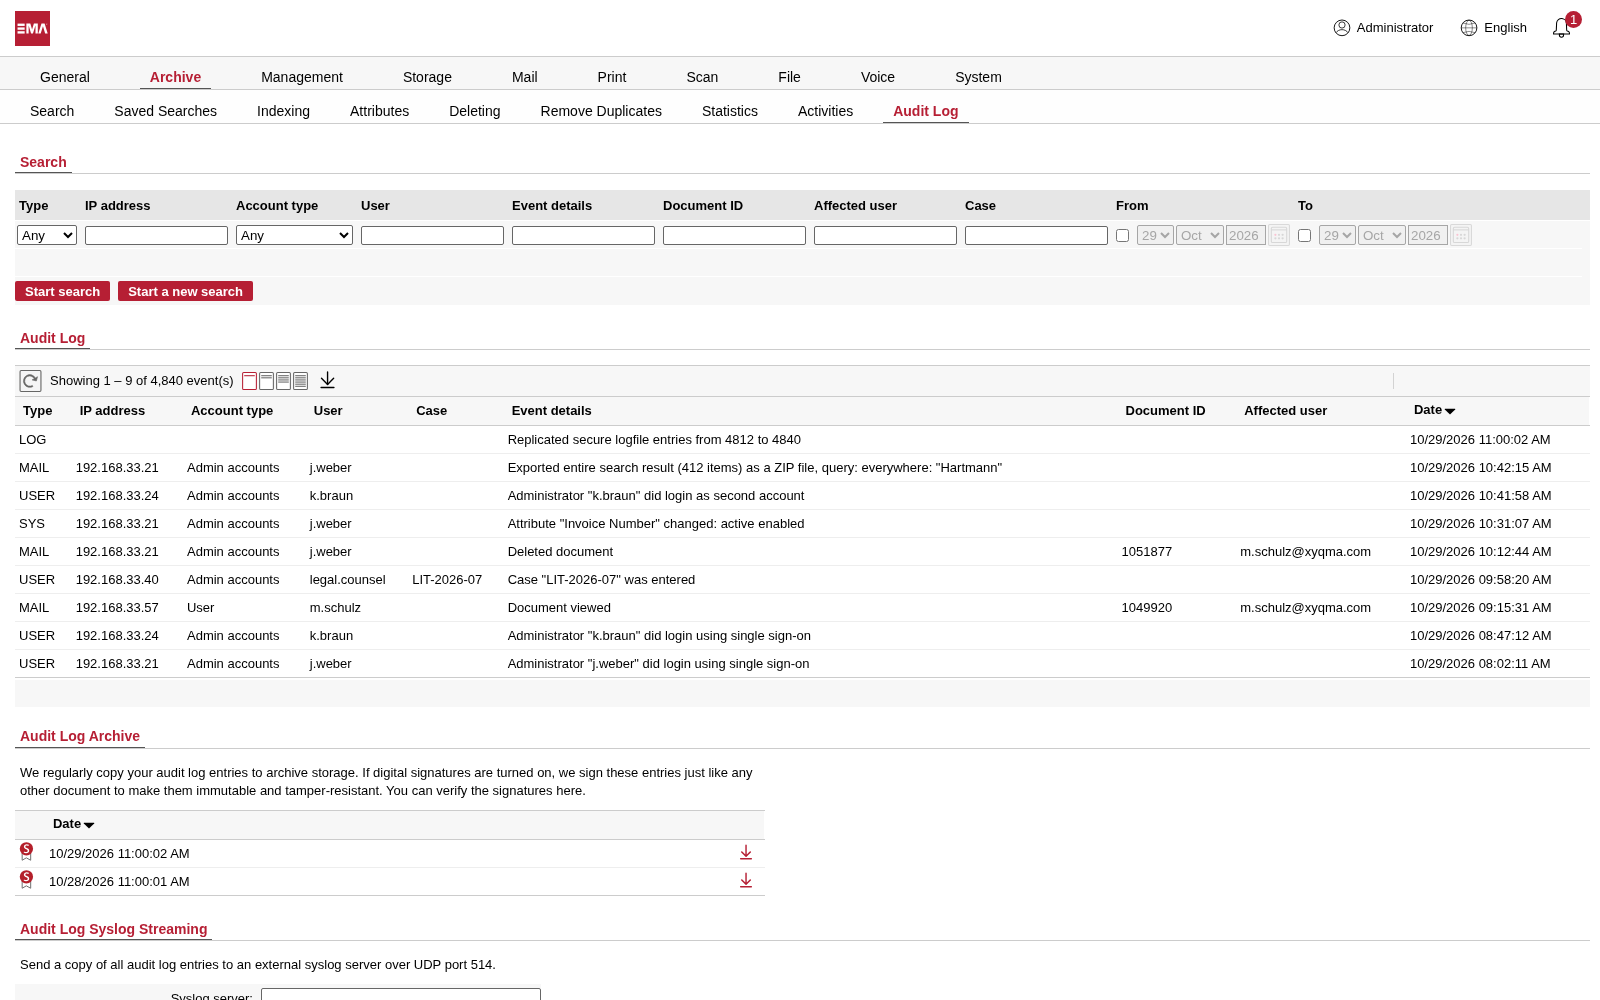
すべての操作を、実行者とともに記録
サインイン、設定変更、エクスポート、削除、サポートセッションは、アカウント、接続元アドレス、時刻とともに記録されます。必要であれば、ユーザーが開いた内容も記録できます。記録は定期的にアーカイブストレージへ送られ、文書と同じように署名されるため、ログも気づかれずに書き換えることはできません。EMA On-Premiseでは、自社のsyslogサーバーへ転送することもできます。内部統制報告書(J-SOX)を提出する会社であれば、このログを、アーカイブ内で誰が何をしたかの記録として使えます。
- エクスポートと、その元になった検索。
- 承認のため、2人目の管理者がサインイン。
- ログ自体もアーカイブされ、署名済み。
セキュリティチェックシートをお送りください
御社のチェックシートを見せていただき、厳しい質問をぶつけてください。率直で詳しい回答と、それを実際に示すデモをご用意します。10分もあれば、EMAが御社の要件に合うかどうかがわかります。