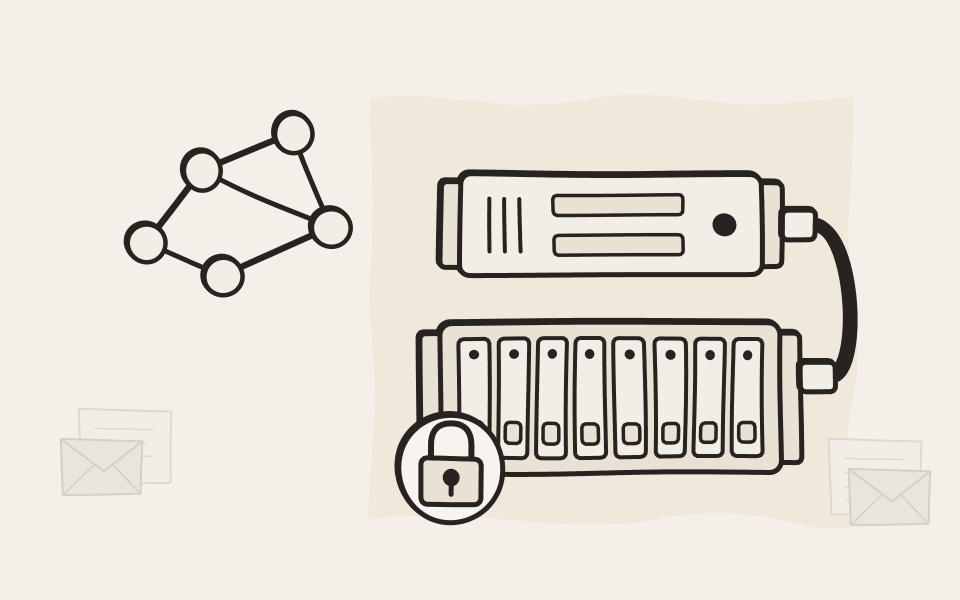
ネットワークからの経路はありません
ネットワークストレージにはアドレスとログインがあるため、ネットワークを乗っ取った攻撃者はそれを見つけ、暗号化し、消去できます。VSTOR VaultはEMAのアーカイバーの背後にあります。ネットワーク上にスキャンで見つかるものはなく、ログインする先もありません。
別の管理画面ではなく、EMAで管理
VSTOR Vaultは、アーカイブと同じEMAの画面で設定します。以降はEMAが管理し、すべてのドライブを監視して、対応が必要なときに通知します。管理するシステムが1つ減り、攻撃者に盗まれうるログインも1つ減ります。
すべてを1社から
アーカイバー、シェルフ、ドライブ、保証、サポートはすべて当社が提供します。シェルフはDell PowerVaultハードウェアをEMA向けにカスタマイズしたもので、当社の名前が入っています。対応が必要なときも、やり取りする相手は1社だけです。
モデルを見る
EMAは当社のサイバー防御戦略で重要な役割を担っています。VSTOR Vaultのストレージは非常に信頼性が高く、管理の手間もほとんどかかりません。
VSTOR Vaultに関するよくある質問
EMAを使うにはVSTOR Vaultが必要ですか?
必ずしも必要ではありません。EMAは、SMBやNFSのネットワーク共有、USBディスク、iSCSIやFibre Channelのストレージなど、幅広いストレージで動作します。その中でVSTOR Vaultだけが、ネットワーク上のランサムウェアや攻撃者から見つからないストレージを、EMA自身による管理とともに追加できます。
VSTOR Vaultをほかのサーバーにも使えますか?
技術的には可能ですが、実際の運用ではおすすめしません。EMAを通じて読み書きできるネットワーク共有を開くこともできますが、それではVSTOR Vaultを守っている仕組みそのものを手放すことになります。ほかのデータをVSTOR Vaultに置きたい場合は、当社のAPIを使ってEMAに取り込んでください。ファイルをメタデータとともに渡すとIDが返ってくる、オブジェクトストレージに近い方式です。取り込んだファイルには、アーカイブと同じ保護が適用されます。
VSTOR Vaultの代わりに自社のストレージを接続できますか?
できます。ただし、ダイレクトアタッチドストレージとしての接続はサポートしていません。Fibre Channel、iSCSI、USBは使えます。この方法でVSTOR Vaultに近い構成を作れますが、いくつか制約があります。iSCSIストレージはIPアドレスを持つため、ネットワーク上で見つかります。USBディスクにはアドレスがありませんが、エンタープライズ向けのUSBディスクはほとんどありません。いずれの場合も、EMAから見えるのはボリュームだけです。物理ディスクを監視する仕組みもドライブの通知もなく、ストレージの保証とサポートは別の会社が提供します。そのストレージは御社で管理することになり、当社のサポート対象外です。
EMA Cloudの場合は?
EMA Cloudには専用のストレージが備わっています。お客様ごとにEMAの仮想インスタンスと専用の仮想ブロックストレージを用意し、どちらもお客様ごとに暗号化しています。そのため、ランサムウェアが広がる経路となる共有ストレージはありません。VSTOR Vaultは、EMA On-Premise FlexとEMA On-Premise Classic向けの選択肢です。
EMA自体も保護されますか?
EMAは自らを保護します。強化され、デジタル署名されたファームウェアで動作し、Trusted Platform Moduleと、電源ボタンを押してからシステムが使える状態になるまでの起動経路全体をカバーする信頼の連鎖を備えています。オペレーティングシステムへの管理者アクセスはなく、ほかのソフトウェアをインストールする手段もありません。VSTOR Vaultと組み合わせることで、アーカイブ全体がランサムウェアやその他の攻撃から非常に届きにくくなります。
御社のアーカイブに合う容量を
現在のアーカイブ量と、その増え方をお知らせください。御社のEMAに合うVSTOR Vaultの構成をご提案します。