Sicherheit
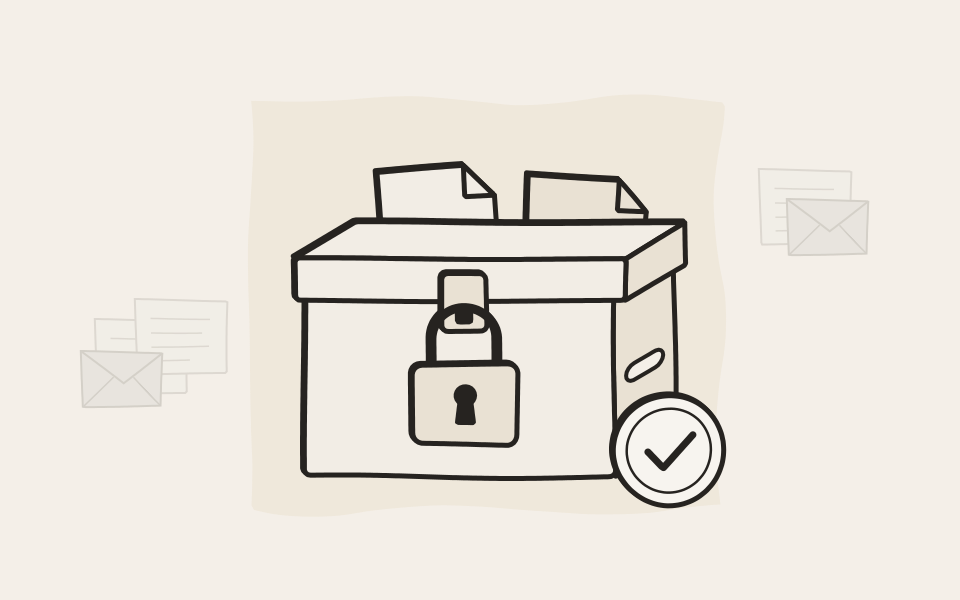
Jedes Dokument bleibt genau so, wie es einging
EMA signiert und verschlüsselt jedes Dokument, sobald es eingeht, prüft nach Zeitplan, ob alles unverändert ist, und gibt nur den Personen Zugriff, die Sie berechtigen. Auch in zehn Jahren können Sie das noch nachweisen.
Signaturen
Nachweis, dass nichts verändert wurde
EMA signiert jedes Dokument beim Eingang. Auch Jahre später können Sie zeigen, dass es genau das archivierte Dokument ist.
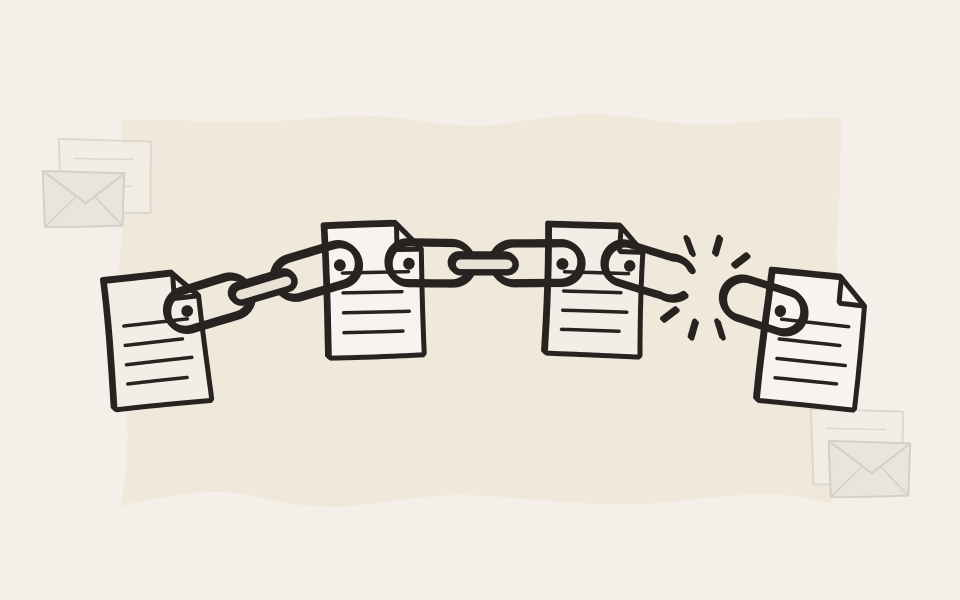
Jede Signatur enthält die vorherige
Jede Signatur enthält einen Fingerabdruck der vorherigen Signatur. Wird ein einziges Dokument verändert, passt seine Signatur nicht mehr. Fehlt eines, zeigt die Kette eine Lücke. Niemand kann ein Dokument von vor fünf Jahren unbemerkt umschreiben.
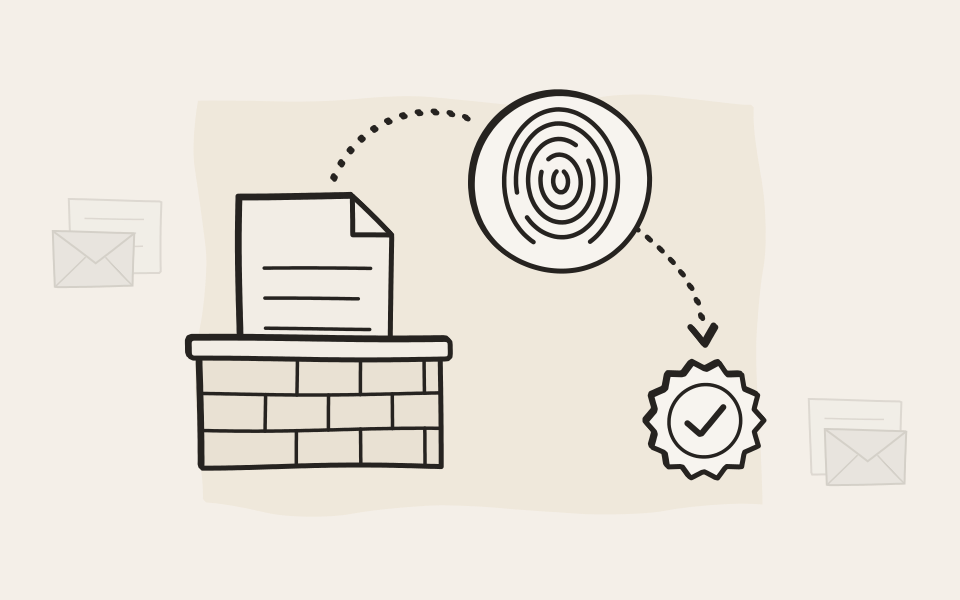
Nur ein Fingerabdruck verlässt Ihr Netzwerk
Zum Signieren sendet EMA einen Fingerabdruck des Dokuments an unseren Dienst für digitale Signaturen, niemals das Dokument selbst. Öffnen Sie die Signatur eines beliebigen Suchtreffers, und Sie sehen sofort, ob das Dokument noch das archivierte ist.
Eine Signatur selbst prüfen
Ein Klick auf das Signatursymbol eines beliebigen Suchtreffers genügt.
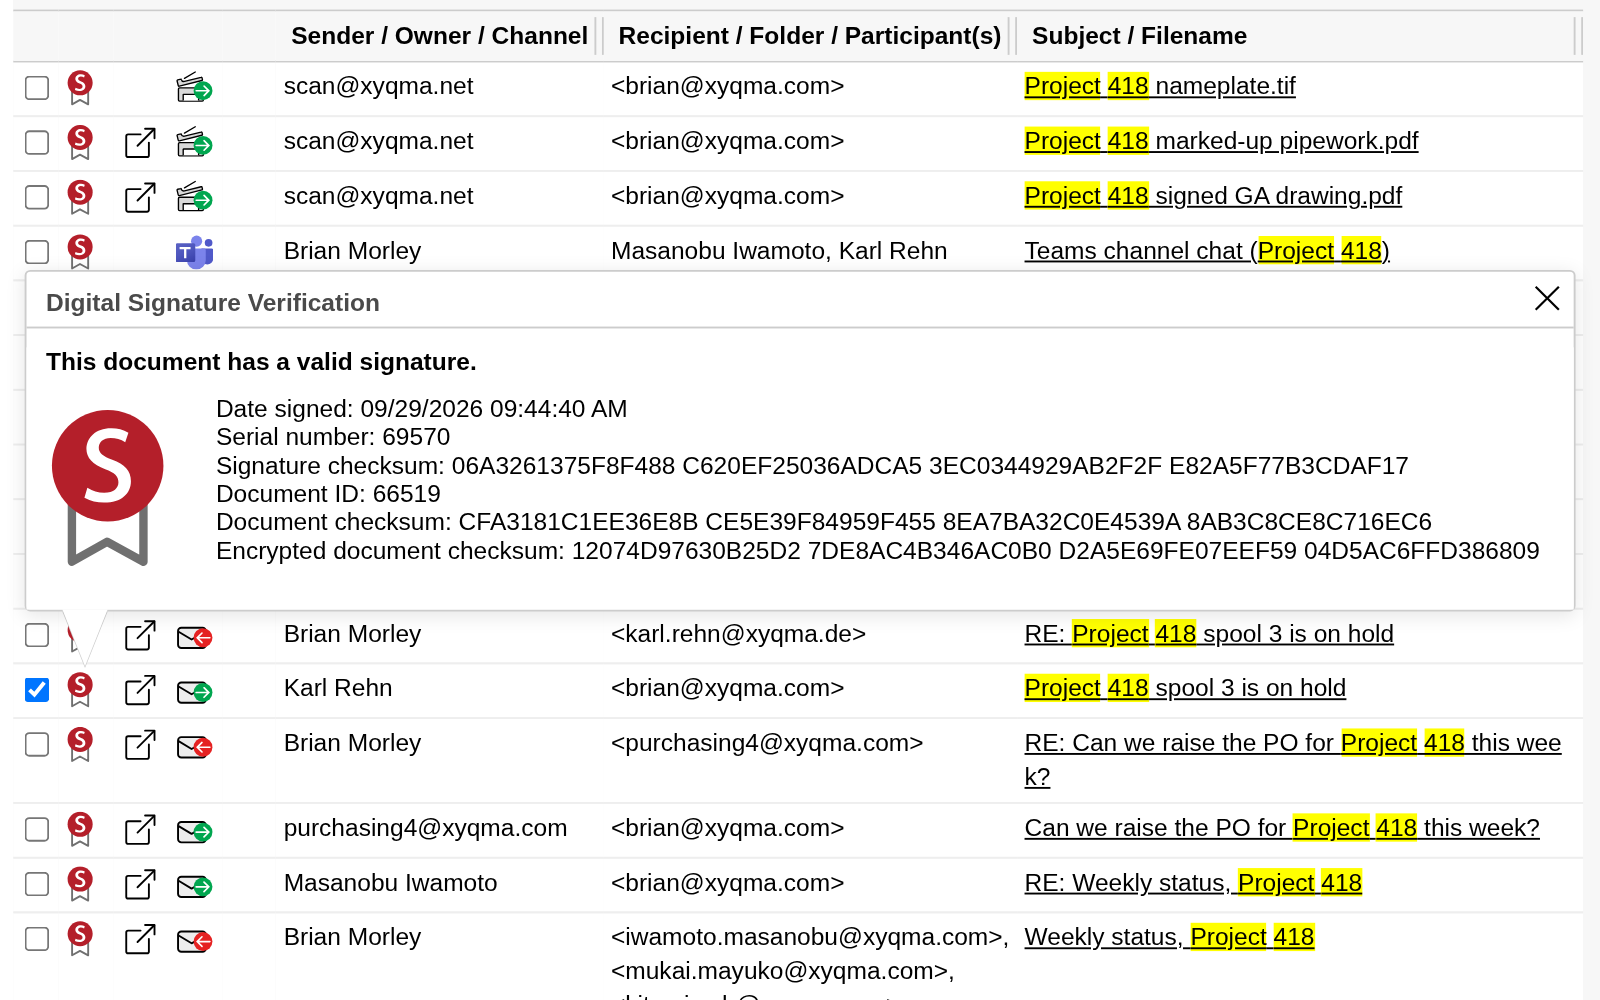
Klicken Sie auf das Signatursymbol
EMA gleicht das Dokument mit dem Fingerabdruck ab, den es beim Eingang signiert hat, und zeigt Ihnen, ob die Signatur noch gültig ist.
- Das Archiv prüft die Signatur: weiterhin gültig.
- Der Fingerabdruck des Dokuments zum Zeitpunkt der Archivierung.
Speicherung
Verschlüsselt, geprüft und gesichert
Jedes Dokument liegt als drei gewöhnliche Dateien vor: das Dokument, seine Metadaten und seine Signatur. So lässt es sich einfach verschlüsseln, prüfen und wiederherstellen.
Ein eigener Schlüssel für jedes Archiv
Archivdateien werden mit AES-256 verschlüsselt, mit einem eigenen Schlüssel für jedes Archiv. Bei EMA On-Premise schützt das Trusted Platform Module des Archivierungssystems den Schlüssel, innerhalb einer Vertrauenskette, die mit dem Druck auf den Einschaltknopf beginnt. Auch Backups sind verschlüsselt.
Geprüft nach Ihrem Zeitplan
Die Integritätsprüfung liest jedes Dokument, seine Metadaten und seine Signatur erneut ein, auf Anforderung oder nach Zeitplan von täglich bis jährlich. Sie prüft auch Ihren Backup-Speicher, damit Sie wissen, dass die Kopie intakt ist, bevor Sie sie brauchen.
Backups auf dem Speicher Ihrer Wahl
Sichern Sie nach Zeitplan, oder lassen Sie EMA jedes Dokument gleich bei der Archivierung auf den Backup-Speicher kopieren, damit Ihr Backup mit dem Archiv Schritt hält. Als Ziel dienen eine Windows- oder NFS-Freigabe, Blockspeicher wie USB-, iSCSI-, DAS- oder Fibre-Channel-Laufwerke oder eine zweite EMA mit eigenem Speicher an einem anderen Standort. Zur Wiederherstellung kopieren Sie die Dateien zurück.
Backups mit VSTOR Vault außer Reichweite halten
EMA Cloud
Ein Kunde, eine EMA
Kein Archiv, das sich mehrere Mandanten teilen. Jeder Kunde erhält eine eigene EMA mit eigenen Schlüsseln, in der Region seiner Wahl.
Den Schlüssel haben nur Sie
Ihre EMA Cloud ist von den Systemen aller anderen Kunden getrennt und mit eigenen Schlüsseln verschlüsselt. Die Verschlüsselung ist immer aktiv. Nach jedem Neustart wartet Ihre EMA, bis Sie ihr den Master-Schlüssel übergeben, damit niemand sie ohne Sie öffnen kann. Sie bleibt in der Cloud-Region Ihrer Wahl, in Rechenzentren mit ISO-27001-Zertifizierung und BSI-C5-Testat, und Ihre Daten werden redundant gespeichert.
Supportzugriff nur mit Ihrer Freigabe
Unser Support erreicht Ihre EMA erst, wenn Ihr Administrator ihn ausdrücklich zulässt, und nur erfahrene Support-Ingenieure können sich verbinden. Jede Sitzung wird im Sicheren Log festgehalten, und der Zugriff endet nach 36 Stunden von selbst oder sobald Ihr Administrator ihn beendet. Dasselbe gilt für EMA On-Premise.
Support kontaktieren
Zugriff
Wer Zugriff erhält und wer was sieht
Sie entscheiden, wer sich anmeldet, was jemand sehen darf und wo das Vier-Augen-Prinzip gilt.
Anmelden wie gewohnt
Microsoft Entra ID, LDAP, Kerberos, OAuth 2.0 oder Client-Zertifikate. Mehrere Verzeichnisdienste können parallel laufen, zum Beispiel während einer Migration.
Abgesicherte Anmeldung
Ihre eigenen Kennwortregeln und eine Sperre nach fehlgeschlagenen Versuchen. Administratoren bestätigen mit einer Authenticator-App, Benutzer mit der Zwei-Faktor-Authentifizierung Ihres Identitätsanbieters.
Ein verlorenes Smartphone bleibt harmlos
Das eigene Mobile Device Management von EMA registriert jedes Smartphone mit der EMA-App. Sperren Sie ein verlorenes Smartphone mit einem Klick, oder lassen Sie neue Smartphones erst nach Freigabe durch einen Administrator zu.
Jeder sieht sein eigenes Archiv
Benutzer sehen ihr eigenes Archiv. Assistenzen und Teams erhalten mehr Zugriff über Vertretungen, Active-Directory-Gruppen oder ihre bestehenden Berechtigungen in Exchange.
Kein Administrator handelt allein
Exporte, Löschungen, Suchen und Änderungen an Einstellungen können jeweils zwei Administratoren aus zwei Gruppen erfordern. Abschalten lässt sich das nur von beiden gemeinsam.
Nichts verschwindet aus Versehen
Sie entscheiden, was wann und von wem gelöscht werden darf, per Richtlinie aus einer gespeicherten Suche oder nach Archivierungsdatum. Die Mindestvorhaltezeit hat immer Vorrang.
Nur echte Updates
Jedes Firmware-Update ist von uns signiert, und EMA installiert nur Updates, die es verifizieren kann. Andere Software lässt sich auf EMA nicht installieren, und einen Root-Benutzer gibt es nicht.
Sicheres Log
Nachweis, wer was getan hat
Signaturen belegen, dass die Dokumente unverändert sind. Das Sichere Log belegt, was jeder damit getan hat, und wird auf dieselbe Weise signiert.
Prüfen, wer was getan hat
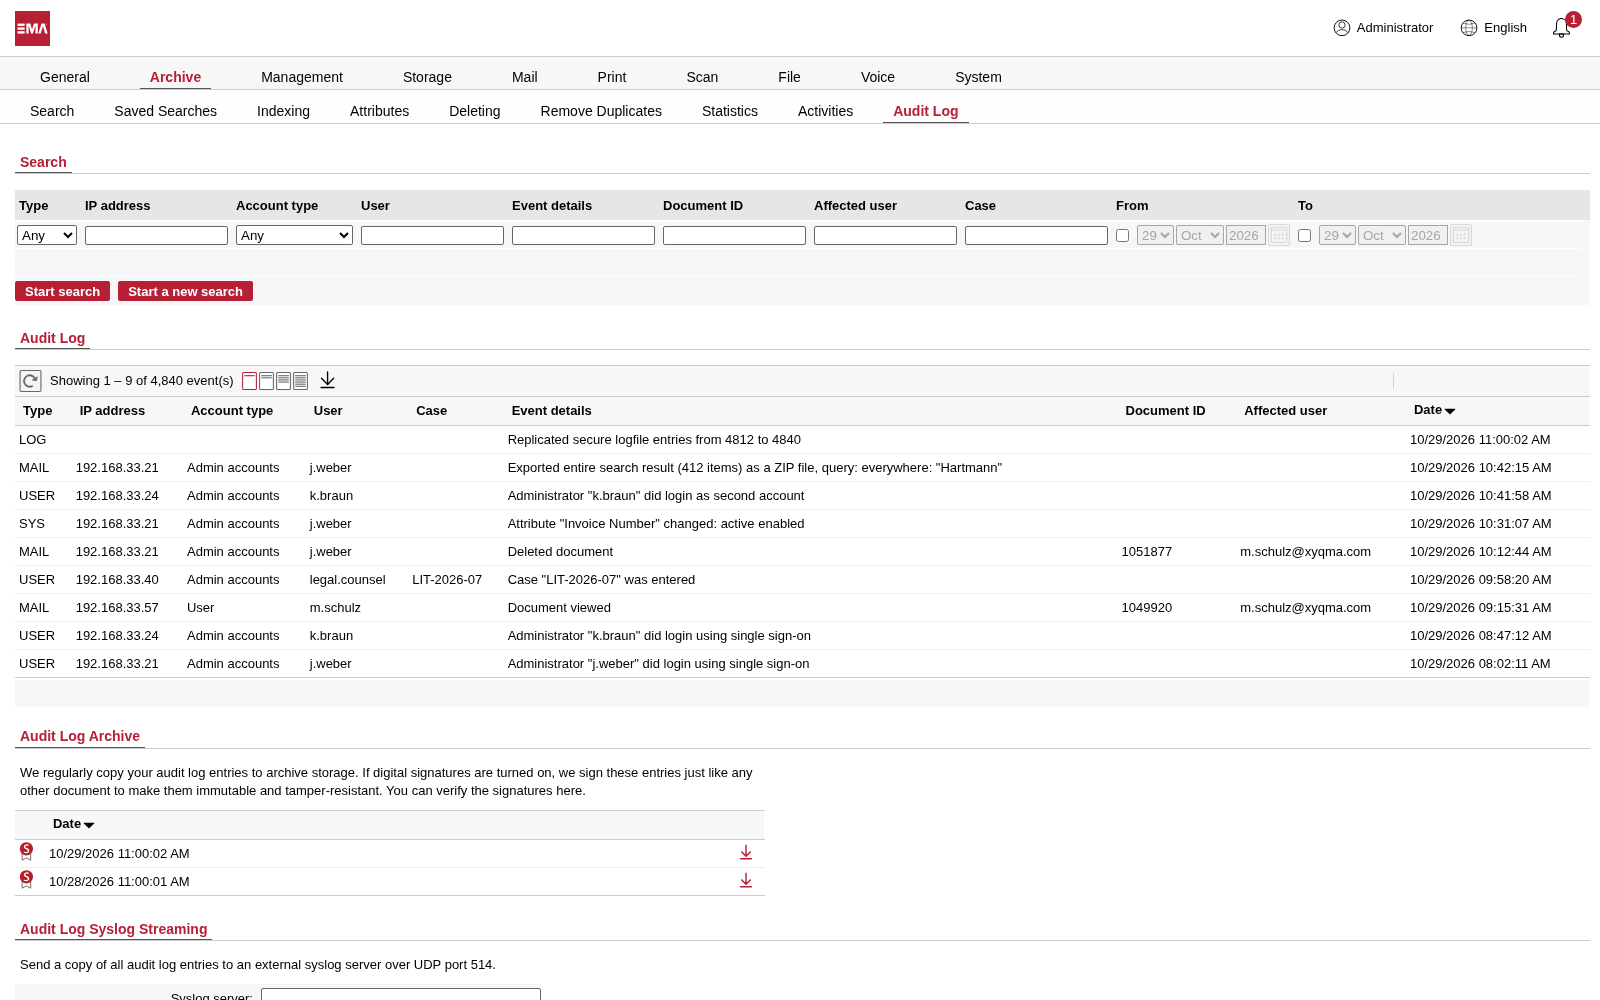
Filtern Sie das Sichere Log nach Person, Fall, Dokument oder Datum.
Jeder Schritt namentlich erfasst
Anmeldungen, geänderte Einstellungen, Exporte, Löschungen und Supportsitzungen werden mit Konto, Adresse und Zeitpunkt festgehalten. Bei Bedarf protokollieren Sie auch, was Benutzer öffnen. Die Einträge gehen in regelmäßigen Abständen in den Archivspeicher und werden wie Ihre Dokumente signiert, sodass sich auch das Sichere Log nicht unbemerkt umschreiben lässt. Bei EMA On-Premise können Sie es zusätzlich fortlaufend an Ihren eigenen Syslog-Server senden.
- Ein Export mit der zugrunde liegenden Suche.
- Ein zweiter Administrator hat sich angemeldet, um ihn zu genehmigen.
- Das Log selbst, archiviert und signiert.
Schicken Sie uns Ihren Sicherheitsfragebogen
Legen Sie uns Ihre Tabelle vor und prüfen Sie uns auf Herz und Nieren. Sie erhalten ehrliche, ausführliche Antworten und eine Demo, die sie belegt. Nach zehn Minuten wissen Sie, ob wir zu Ihnen passen.